

Bảo mật 2 lớp WordPress ít người nghĩ đến, nhưng theo kinh nghiệm của mình thì đây là một trong những cách bảo mật hiệu quả và dễ làm nhất. WordPress có sẵn rất nhiều plugin hỗ trợ xác minh 2 bước, chúng ta chỉ cần chọn đúng để dùng thôi. Bài viết này mình sẽ hướng dẫn bạn bảo mật 2 lớp WordPress bằng tin nhắn SMS và Google Authenticator.
Hậu quả của việc không bảo mật WordPress
- Web bị nhiễm virus, bị cài mã độc đánh cắp thông tin người dùng vào web, hay chèn backlink tùm lum.
- Bị chèn nội dung spam tiếng Trung, tiếng Nhật vào kết quả tìm kiếm trên Google (kiểu tấn công hack từ khóa).
- Google Chrome sẽ ngăn không cho người dùng truy cập web của bạn.
- Mất quyền kiểm soát web, thậm chí phá nát cả dữ liệu của hosting.
Lợi ích của bảo mật 2 lớp WordPress
Những lợi ích khi bạn bật xác minh 2 bước cho web…
- Web khoẻ tâm an.
- Yên tâm trong giấc ngủ.
- Dành trọn niềm tin từ khách hàng.
- Vững vàng đi làm web dạo.
Nói chung là để tăng cường bảo mật trang web WordPress của bạn và của khách hàng thôi.
Bảo mật 2 lớp WordPress bằng Google Authenticator
Google Authenticator là ứng dụng xác minh 2 bước được sử dụng rất phổ biến, nhiều nền tảng khác đều dùng ké anh Google cho nhanh gọn. Thay vì chờ nhận tin nhắn, bạn sẽ mở ứng dụng Google Authenticator trên điện thoại lên là có mã xác minh 2 bước. Đặc biệt là bạn không cần online vẫn nhận mã được nha.
Trong giao diện quản trị trang WordPress, bạn nhấp vào Plugin trên menu và chọn Cài mới. Sau đó tìm plugin Two-Factor để cài đặt.

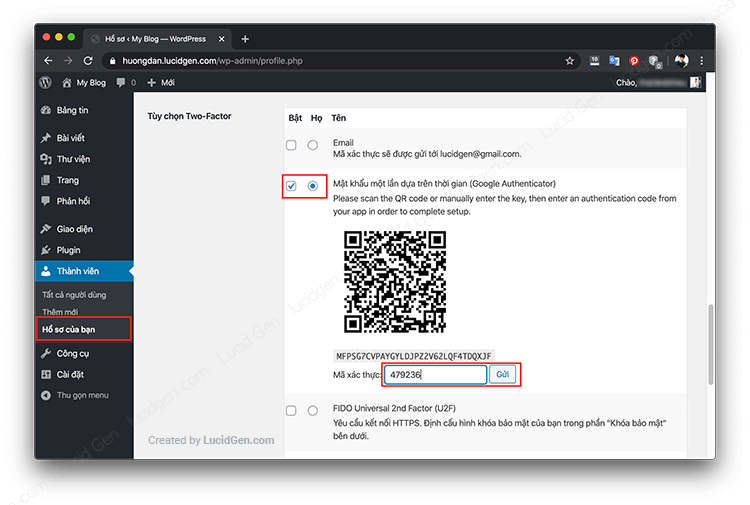
Sau khi cài đặt và kích hoạt plugin Two-Factor, bạn vào phần Hồ sơ của bạn. Cuộn xuống phía dưới sẽ thấy Tùy chọn Two-Factor, bạn cấu hình như mình hướng dẫn nhé.
- Bật 2 nút ở phần Mật khẩu một lần dựa trên thời gian (Google Authenticator).
- Dùng điện thoại mở ứng dụng Google Authenticator, nhấp dấu cộng trong ứng dụng và chọn quét mã. Quét vào màn hình máy tính của bạn sau đó nhập mã xác thực được tạo ra từ ứng dụng Google Authenticator. Xong thì bấm gửi.
Bạn cũng có thể sử dụng Google Authenticator trên máy tính thay vì điện thoại.
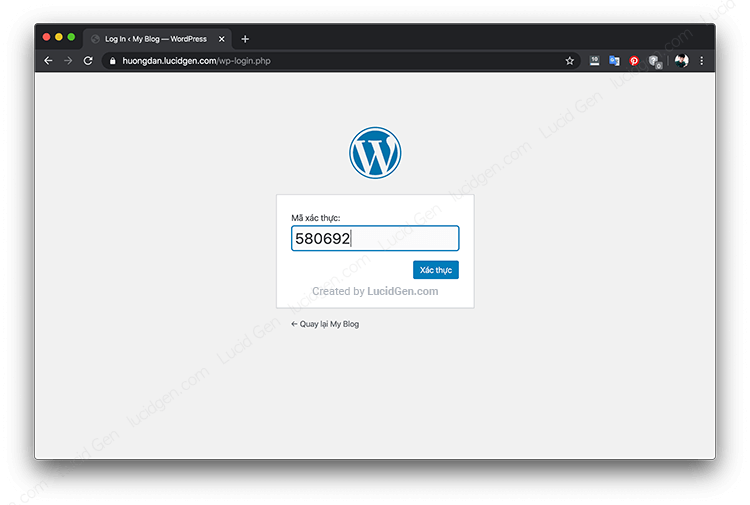
Sau khi lưu xong cài đặt xác minh 2 bước WordPress, sau này khi đăng nhập xong mật khẩu chính thì bạn sẽ thấy có một yêu cầu xác minh 2 bước. Lúc đó cứ mở ứng dụng ra lấy mã để nhập là được.
Rất nhanh và đơn giản phải không, tính năng 2FA cũng có sẵn trên plugin Wordfence bạn có thể tham khảo hướng dẫn sử dụng Wordfence nhé. Tuy nhiên nếu bạn chỉ thích bảo mật 2 lớp WordPress bằng SMS thì hãy xem cách bên dưới.
Bảo mật 2 lớp WordPress bằng SMS của Jetpack
WordPress.com hỗ trợ xác thực 2 bước bằng SMS (bên cạnh ứng dụng xác thực và khóa bảo mật). Chúng ta không xây dựng web trên WordPress.com nhưng có thể dùng ké tính năng này thông qua tính năng Secure Sign On (đăng nhập bằng tài khoản WordPress.com) của plugin Jetpack. Bên cạnh đó Jetpack cũng giúp chống lại tấn công đăng nhập (brute attack) cho bạn nữa đấy.
Lưu ý (10/2026): Các ảnh chụp trong phần này là giao diện WordPress.com và Jetpack năm 2019, hiện đã khác khá nhiều. Mình đã cập nhật lại đường dẫn menu trong các bước theo tài liệu hỗ trợ hiện hành của WordPress.com và Jetpack, bạn đối chiếu theo chữ là chính nhé.
Nếu bạn mới biết WordPress.com, hãy nhấp vào wordpress.com/start/user và tạo cho bạn một tài khoản nhé.

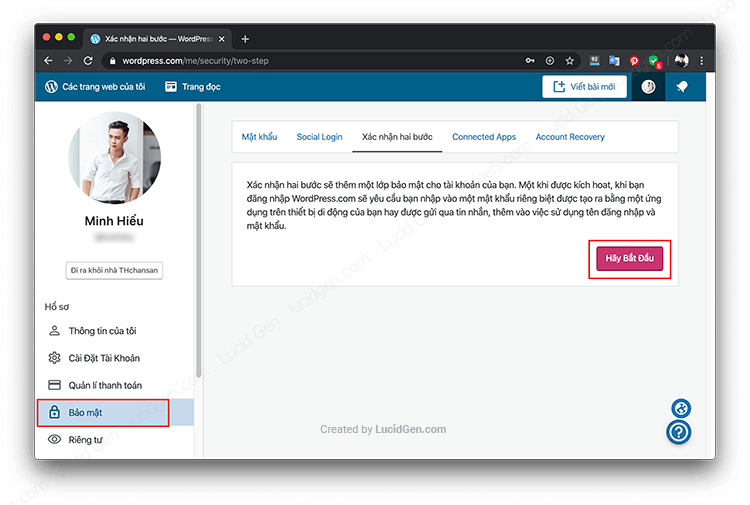
Đăng nhập vào tài khoản WordPress.com của bạn, di chuột vào tên của bạn ở góc trên bên phải, chọn My WordPress.com account, vào mục Bảo mật (Security) rồi nhấp Xác thực 2 bước (Two-Step Authentication) để bắt đầu.
(Bạn có thể mở nhanh bằng wordpress.com/me/security/two-step).
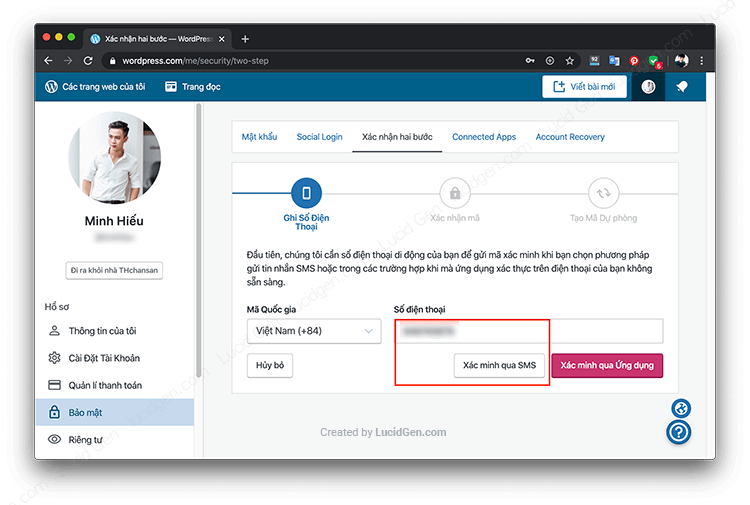
Nhập số điện thoại của bạn và nhấp vào ô Xác minh qua SMS để nhận tin nhắn xác minh. Lưu ý: bỏ số 0 phía trước số của bạn là được.
Điền mã xác minh 2 bước nhận trong tin nhắn điện thoại của bạn rồi nhấp Kích hoạt.
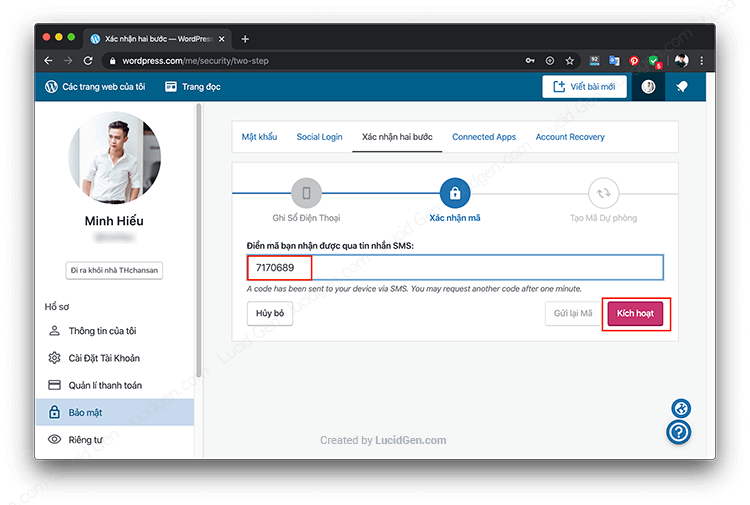
Tích vào ô Tôi đã lưu trữ mã dự phòng và Hoàn tất. Mấy cái mã dự phòng bạn có thể lưu lại phòng trường hợp điện thoại không nhận được tin nhắn.
(Nhưng khỏi cũng chẳng sao, nếu điện thoại không thể nhận được tin nhắn bạn cứ vào hosting tìm thư mục plugin để xóa Jetpack đi là đăng nhập bình thường).

Trở lại giao diện quản trị trang WordPress của bạn, chọn Plugin trên menu và Cài mới. Tìm plugin Jetpack để cài đặt và kích hoạt.
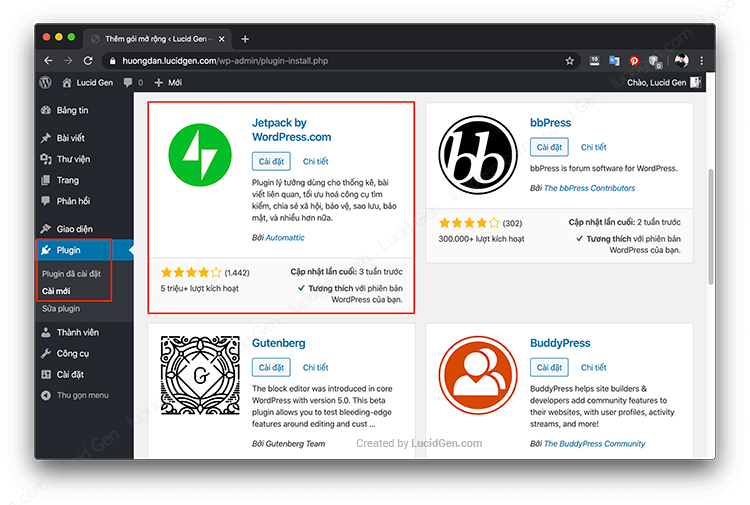
Lần đầu tiên sử dụng Jetpack, bạn cần nhấp vào nút Set up Jetpack để bắt đầu kết nối với tài khoản WordPress.com.

Khi nãy chúng ta đã đăng nhập WordPress.com rồi nên bây giờ chỉ cần nhấp vào nút Chấp nhận là được.

Sau đó, bạn hãy bỏ qua các bảng giá, chúng ta cuộn xuống bên dưới sẽ thấy nút Start with free để sử dụng miễn phí.

Sau khi kết nối xong, bạn quay lại trang quản trị WordPress, vào Jetpack > Cài đặt (Settings) > Bảo mật (Security) và bật tùy chọn cho phép đăng nhập bằng tài khoản WordPress.com (10/2026). Ảnh bên dưới là giao diện năm 2019 khi các tùy chọn này còn nằm trong trang quản lý của WordPress.com. Bạn nên bật tùy chọn thứ nhất và thứ ba, tùy chọn thứ hai thì tùy nhu cầu.
Mình giải thích các tùy chọn này của Jetpack như sau:
- Allow users to log in to this site using WordPress.com accounts: cho phép đăng nhập trang web của bạn bằng tài khoản WordPress.com
- Match accounts using email addresses: tự động liên kết tài khoản trên web của bạn với tài khoản WordPress.com có cùng địa chỉ email. Nhờ vậy bạn đăng nhập bằng WordPress.com được ngay mà không phải liên kết thủ công. Tùy chọn này không liên quan đến việc tên đăng nhập có phải là email hay không.
- Require accounts to use WordPress.com Two-Step Authentication: bắt buộc tài khoản WordPress.com phải bật xác minh 2 bước mới đăng nhập được. Lưu ý là yêu cầu này chỉ áp dụng khi đăng nhập qua WordPress.com, nếu ô đăng nhập mặc định vẫn còn thì người khác vẫn có thể đăng nhập bằng mật khẩu thường, nên bạn cần làm thêm bước gỡ ô đăng nhập mặc định bên dưới.

Sau khi bật xong thì hệ thống sẽ tự lưu, bạn chỉ cần nhấp vào Trang quản trị trên menu để quay trở lại quản trị web WordPress.
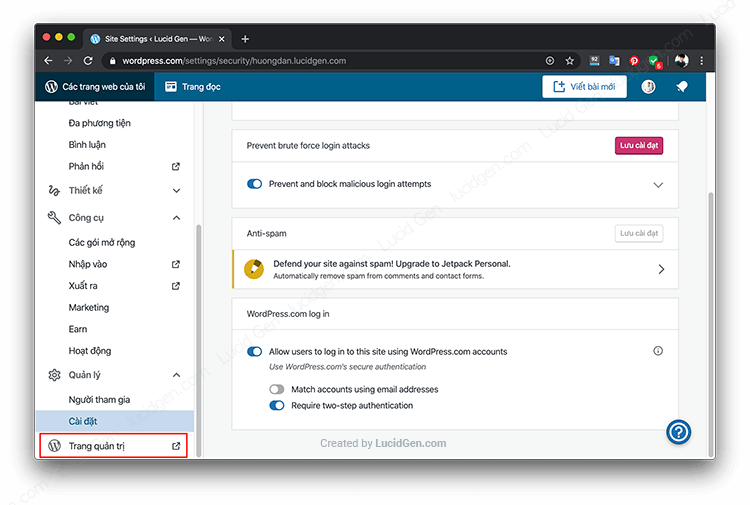
Sau này nếu bạn muốn thay đổi tùy chọn, bạn không cần thiết phải mò vào trong WordPress.com, chỉ cần vào Jetpack và chọn Cài đặt trên menu là được nha. Như bên dưới nè.

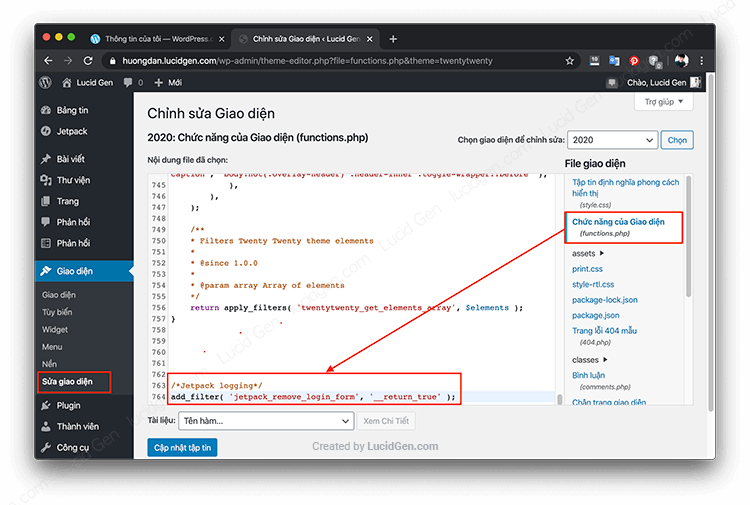
Sau đó bạn chèn thêm đoạn code này vào file functions.php của giao diện để gỡ bỏ ô đăng nhập mặc định, thay vào đó sẽ là đăng nhập bằng tài khoản WordPress.com. Bạn có 2 lựa chọn như sau:
Chỉ xóa ô đăng nhập mặc định, để lại nút đăng nhập với WordPress.com
/*Chỉ xóa ô đăng nhập mặc định*/
add_filter( 'jetpack_remove_login_form', '__return_true' );Di chuyển thẳng qua WordPress.com khi truy cập trang đăng nhập
/*Di chuyển thẳng qua WordPress.com*/
add_filter( 'jetpack_sso_bypass_login_forward_wpcom', '__return_true' );
add_filter( 'jetpack_sso_match_by_email', '__return_false' );
add_filter( 'jetpack_remove_login_form', '__return_true' );
add_filter( 'jetpack_sso_require_two_step', '__return_true' );Lưu ý: Bản trước của bài có thêm dòng jetpack_sso_new_user_override, mình đã bỏ đi vì theo tài liệu của Jetpack, filter này cho phép người có tài khoản WordPress.com tự đăng ký tài khoản trên web của bạn kể cả khi web đã tắt chức năng đăng ký. Với mục tiêu bảo mật thì bạn không nên bật nó.
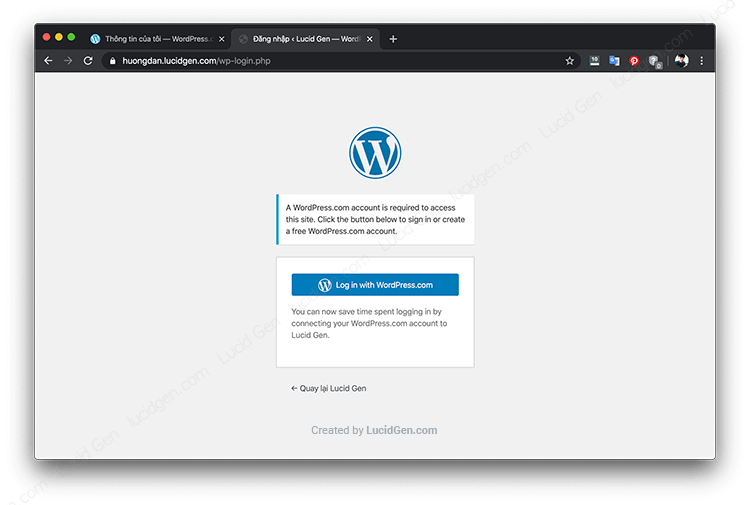
Đây là kết quả khi bạn truy cập trang đăng nhập, không còn ô đăng nhập thường thấy nữa. Từ giờ, bạn chỉ cần nhấp vào nút Log in with WordPress.com và đăng nhập bằng tài khoản WordPress.com của bạn thôi.
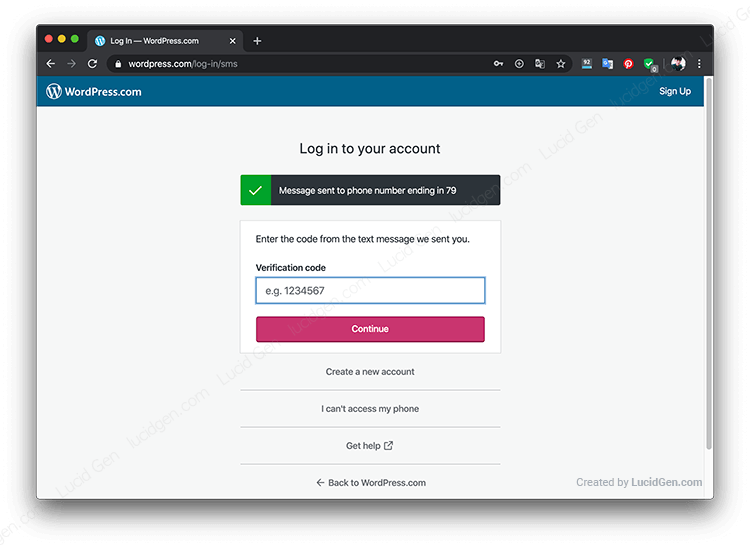
Khi nhập đúng mật khẩu thì bạn sẽ lập tức nhận được tin nhắn qua điện thoại. Nhập mã xác minh vào rồi nhấp Continue để đăng nhập.
Lúc viết bài này (2019), mình cũng sử dụng cách đăng nhập 2 bước bằng SMS của Jetpack cho blog. Mình thấy tin nhắn rất nhanh, rất OK. Nhưng bạn nên đọc tiếp nội dung bên dưới để biết thêm cách tăng bảo mật cho web của bạn nhé.
Cách bảo mật WordPress đơn giản mà hiệu quả
Thiệt sự là “đơn giản” các bạn à. Không phải là gì ghê gớm đâu, chỉ cần nhớ các lưu ý dưới đây và kết hợp với bảo mật 2 lớp là bạn có thể yên tâm rồi.
Ghi nhớ 4 không để bảo mật trang web của bạn
- không cài Plugin lậu.
- không cài nhiều tiện ích lạ chrome.
- không đưa đăng nhập cho nhiều người.
- không truy cập trang web lạ hay tải file không rõ nguồn gốc.
Tăng cường bảo mật ở khâu đăng nhập
- Đăng nhập quản trị hosting và đăng nhập WordPress.
- Đổi link đăng nhập trang web thành đuôi khác.
- Cài SSL cho website và chuyển HTTP sang HTTPS để tăng cường bảo mật.
Lời kết
Bài viết này có giúp tăng bảo mật cho website bạn không? Hãy để lại bình luận của bạn bên dưới để chia sẻ ý kiến của bạn nhé. Hãy tham khảo thêm các bài viết khác về WordPress trên LucidGen.com biết đâu có gì đó hay với bạn.


Bữa website mình bị hack bên sql. Do đặt database quá đơn giản. Hên là khắc phục đc. Sau đó dùng Authenticator cho chắc. Z mới nói dù chuyện nhỏ nhất mà ko lưu ý có thể xảy ra sự cố nghiêm trọng. Cám ơn blog bạn tôi đã chia sẽ những điều hay. Lucid Gen
quên mã xác thực cấp 2 thì làm sao bác?
Làm sao quên được anh Khánh ơi. Mỗi lần đăng nhập thì mã xác thực thay đổi khác nhau hết mà. Anh “đâu có quyền nhớ” đâu mà “quên” nè ^_^
Em bổ sung, giả sử điện thoại anh không lấy được mã xác minh. Anh vào hosting > xóa thư mục plugin Jetpack hoặc Two-factor là mất. Sau đó anh đăng nhập lại như bình thường mà không có xác minh 2 bước. Rồi anh có thể cài lại plugin như hướng dẫn ạ.
Hoặc vào g.co/2sv nha Khánh. Đó là trường hợp nếu bạn ko lấy mã xác thực từ điện thoại
điện thoại không nhận được mã xác minh, giờ làm sao vào lại được? help với.
Chào Ngọc, Jetpack thỉnh thoảnh nó bị như thế, mình cũng gặp.
Nhưng mà thông thường chúng ta đăng nhập 1 lần là dùng luôn không đăng xuất nên không sao.
Nếu bạn bị không đăng nhập vào Web được do không nhận được SMS thì bạn có thể vào hosting, vào quản lý file, đổi tên thư mục Jetpack thành tên khác bất kì. Bạn sẽ đăng nhập lại được không cần SMS. (Sau đó bạn đổi tên thư mục Jetpack lại đúng tên ban đầu để kích hoạt Plugin lại).
Trường hợp bạn đã chèn code Jetpack vào file function.php thì bạn vào hosting, vào thư mục theme và xoá các dòng code của Jetpack trong file function.php đi là được.
Cách thứ 2 không ổn. Bạn chỉ ẩn chứ không xoá phương thức login mặc định.
Chào Cương, nó có thể redirect thẳng qua WP .com nhưng mà cách đó mình không thích. Bởi vì theo mình hiểu brute attack là dùng tool để đăng nhập liên tục vào 2 ô thông tin. Nên nếu vào trang login mà chúng nó không thấy 2 ô để nhập thì buộc nó phải thêm thao tác thủ công click chuột một cái.
Để tý bổ sung thêm cho anh em nào muốn redirect thẳng ^_^
Bạn hiểu sai rồi. Tools nó đâu Click, nó dùng lệnh query vô chứ không có click đi đâu hết. Nếu muốn thì phải chặn truy cập trang đó hoặc xoá luôn.
Còn nếu có thì vẫn bị dính
Vậy hả, mình nhật thêm cách redirect hẳn qua wp.com rồi đấy. Cảm ơn Cương chia sẻ
Bài viết rất hữu ích, trang web rất đẹp. Giờ mình mới biết trang này
Cảm ơn bạn nhé